Nunca mais seja pego de surpresa por um secret ou certificado vencido.
O Credential Watch acompanha todos os client secrets e certificados do seu Microsoft Entra ID e do Azure Key Vault, e avisa quem é responsável por eles antes que algo vença.
30 dias grátis para testar. Acesso somente leitura. Você nunca compartilha um segredo.
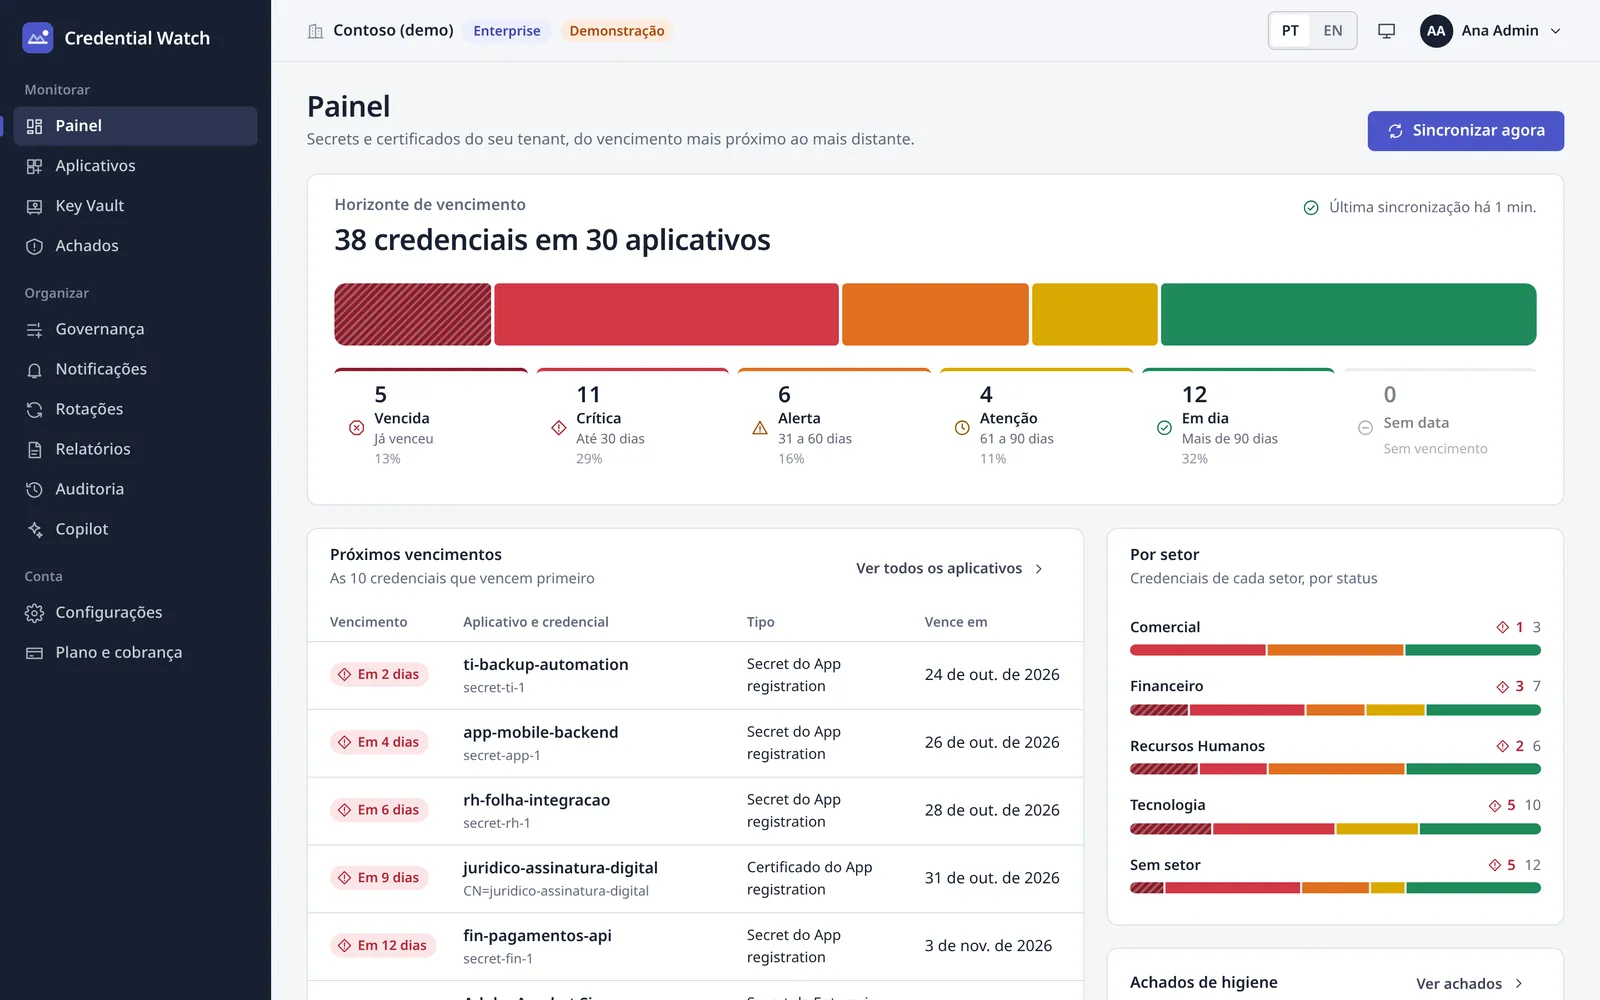
38 credenciais em 30 aplicativos
Um tenant de demonstração, como o painel mostra.
- 5VencidasJá venceram · 13%
- 11CríticasAté 30 dias · 29%
- 6Alerta31 a 60 dias · 16%
- 4Atenção61 a 90 dias · 11%
- 12Em diaMais de 90 dias · 32%
Seu tenant inteiro numa tela.
O que você vê minutos depois do consentimento. Telas de um tenant de demonstração.
Todos os secrets e certificados por dias até o vencimento, os próximos a vencer e a situação de cada setor.
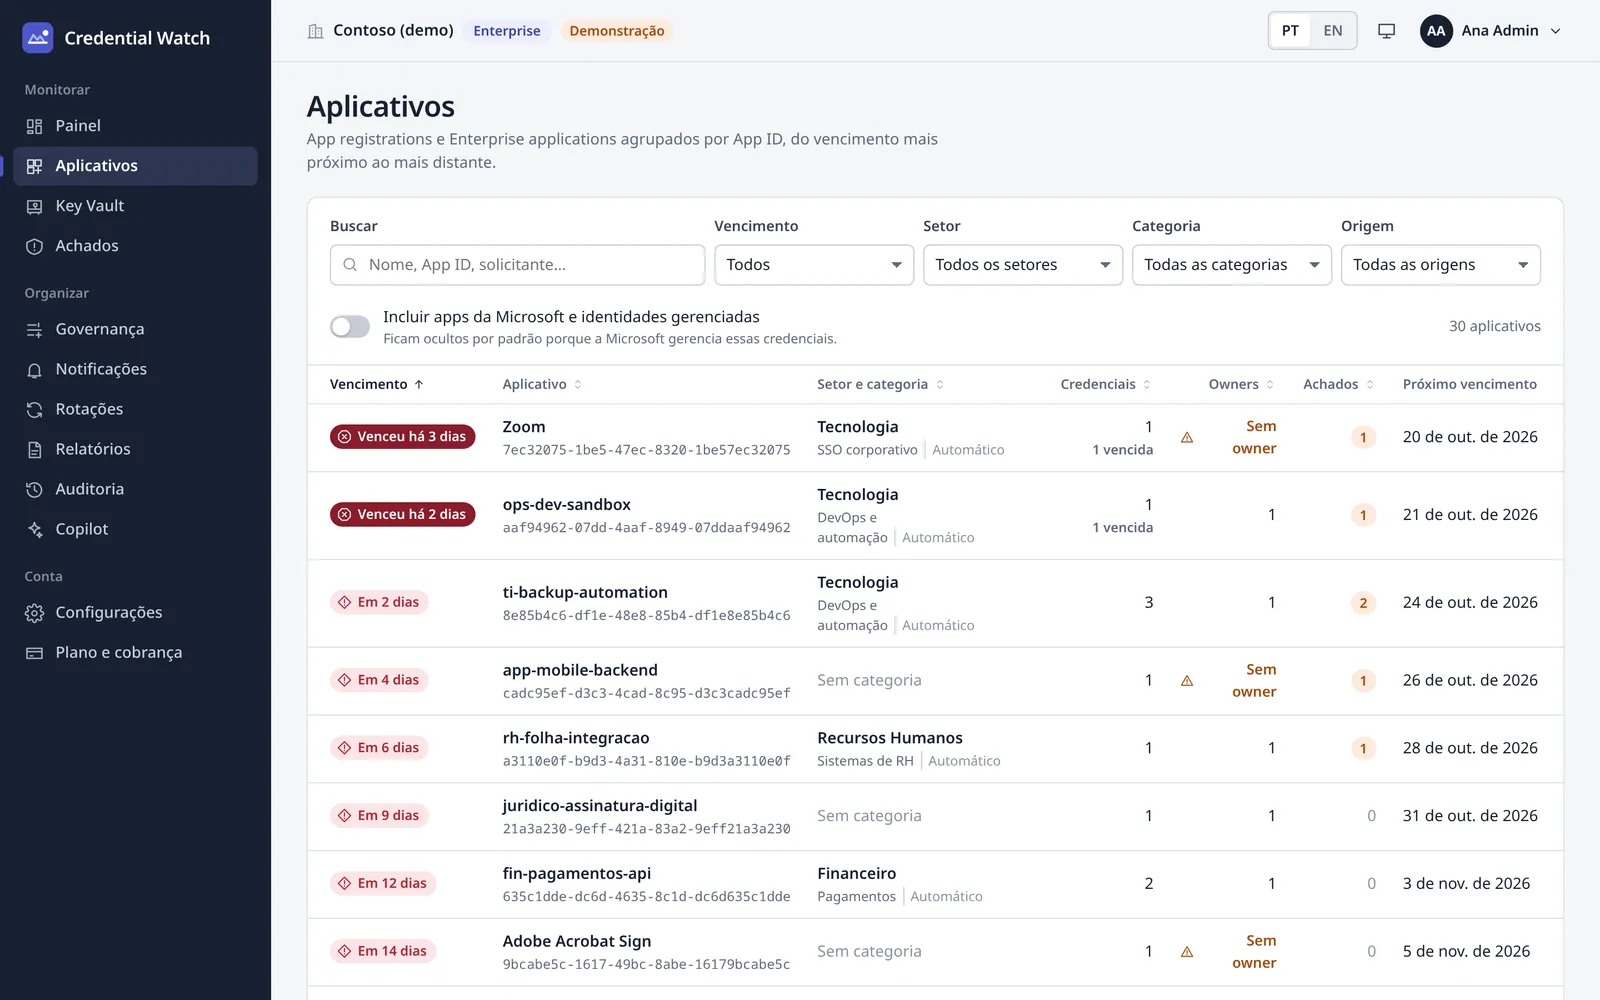
App registrations e enterprise applications numa só lista, com filtro por vencimento, setor, categoria ou origem.
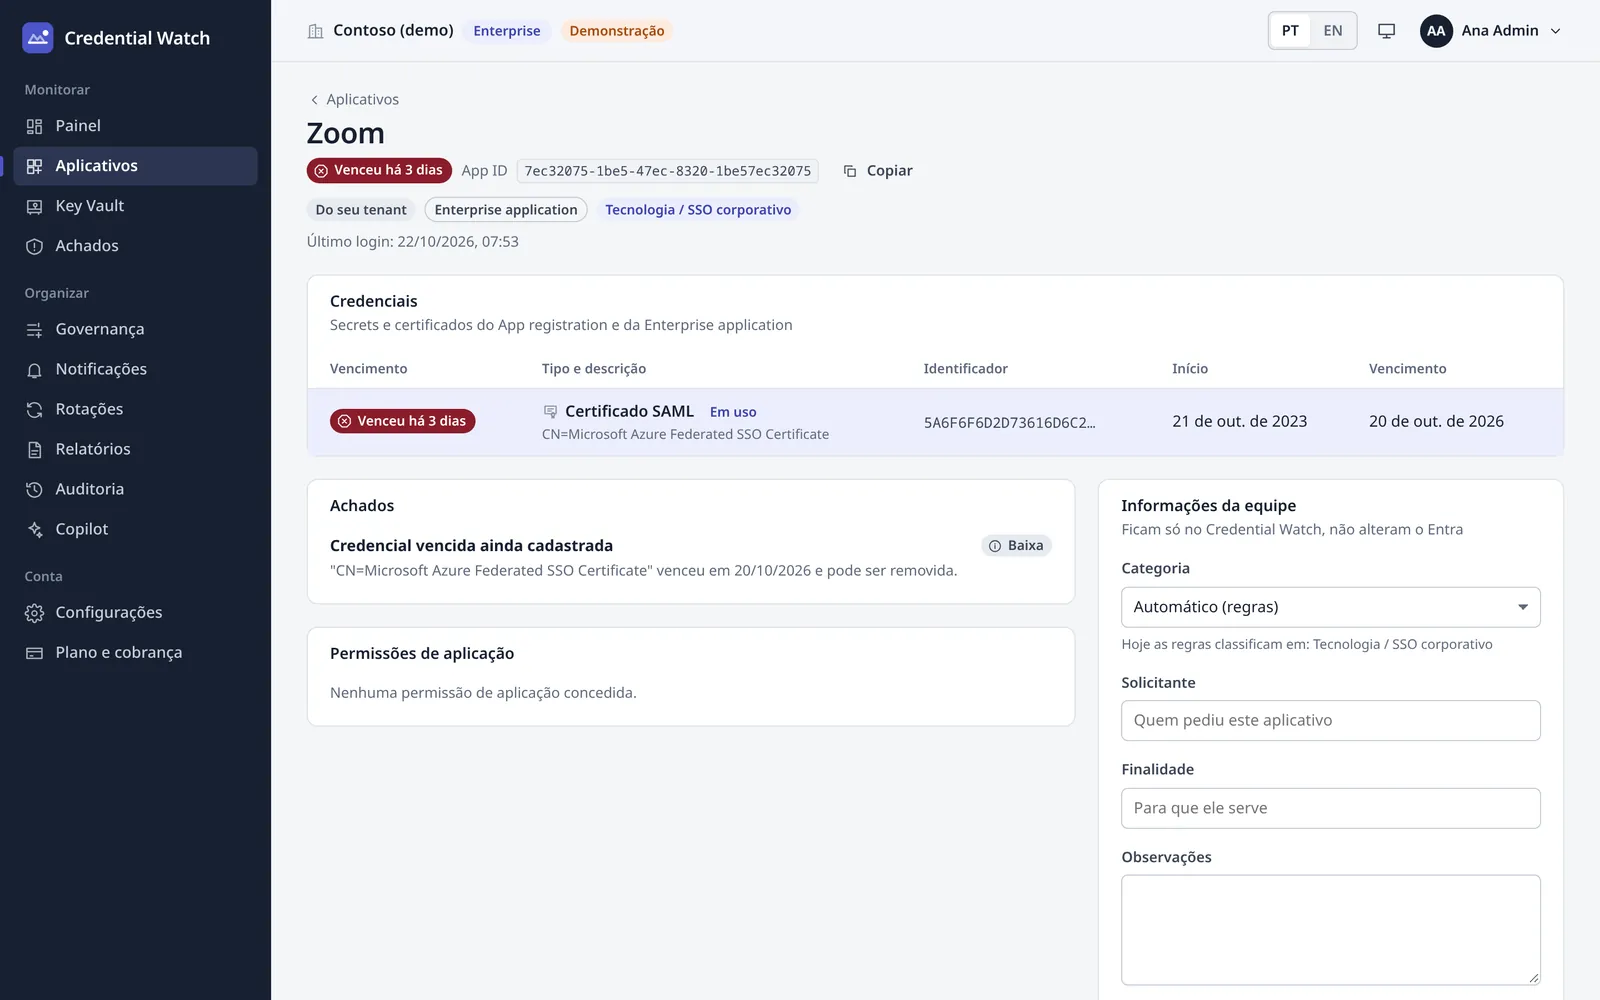
Credenciais, achados, permissões e quem é o dono do app, com setor e categoria.
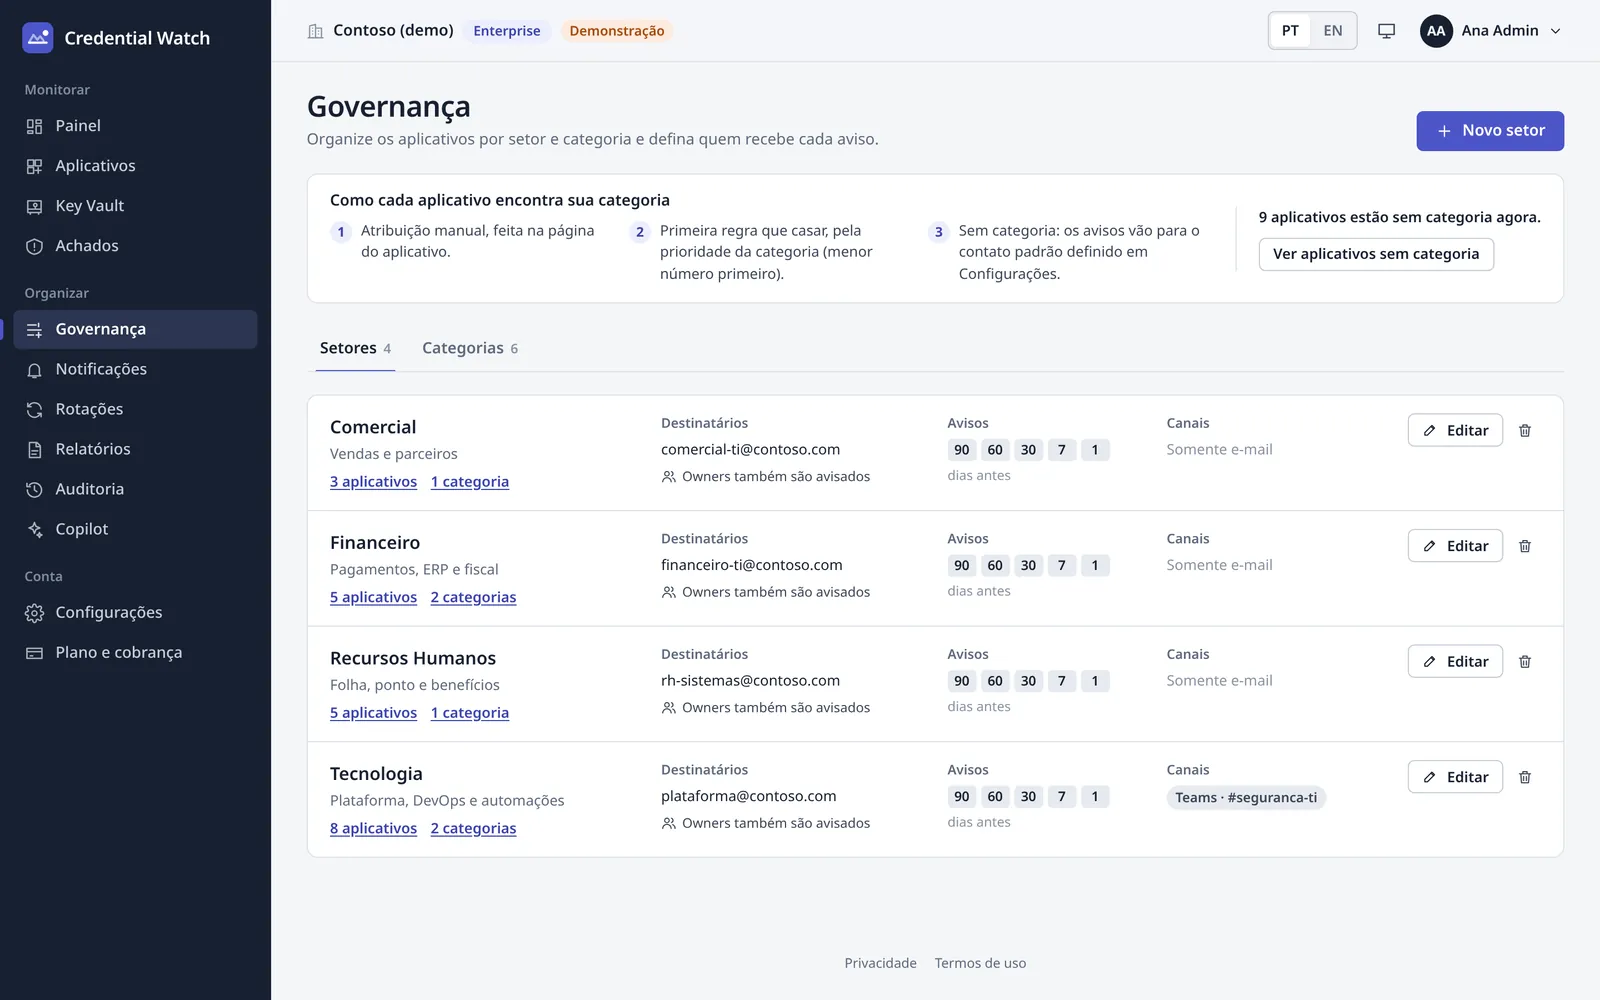
Quem recebe cada aviso: e-mails, marcos em dias e canais por setor, mais as regras que separam os apps em categorias.
Um secret vencido não avisa. Ele simplesmente quebra.
Client secrets e certificados SAML vencem numa data que alguém escolheu um ou dois anos atrás. Quando o dia chega, integrações param e as pessoas não conseguem entrar, quase sempre em produção.
Integrações falham em silêncio
Um client secret vencido derruba uma API, uma sincronização ou um job de pagamento, e o erro aparece longe da causa.
O login único sai do ar
Quando vence o certificado de assinatura SAML de um aplicativo corporativo, ninguém consegue entrar nele.
Planilha não acompanha
Lembretes ficam desatualizados no dia em que alguém muda de time, e ninguém sabe quem é o dono de cada app.
Funcionando em três passos.
Assine no Microsoft Marketplace
Escolha um plano ou comece o teste grátis. A cobrança vem pela sua conta Microsoft.
Entre e aprove o acesso de leitura
Entre com a conta Microsoft. Um admin do Entra ID dá o consentimento somente leitura em uma tela.
Seu painel está pronto
Minutos depois, todos os apps, secrets e certificados aparecem, do vencimento mais próximo ao mais distante.
Tudo o que vence, e quem precisa saber.
- Inventário completo
- App registrations e enterprise applications numa só lista, com client secrets, certificados, certificados de assinatura SAML, owners e permissões.
- Azure Key Vault
- Secrets, chaves e certificados com data de vencimento, em todos os seus cofres. Os valores nunca são lidos.
- Setores e categorias
- Agrupe os apps pela equipe responsável, com regras automáticas por nome, tag, owner ou cofre e prévia ao vivo do que cada regra pega.
- Avisos que chegam às pessoas
- Nos marcos que você escolher (90, 60, 30, 7 dias). Um e-mail por pessoa a cada execução, e os owners dos apps entram automaticamente.
- Achados de higiene
- Apps sem owner, secrets de validade longa, permissões de alto privilégio, credenciais sem uso e vencidas ainda cadastradas.
- Relatórios e auditoria
- Exportação em CSV que abre certinho no Excel e um registro de toda mudança para as suas auditorias.
Os avisos vão para
- Microsoft Teams
- Slack
- Webhook (HMAC)
- Jira
- ServiceNow
Rotação assistida
Plano EnterpriseGere um secret novo e grave direto no seu próprio Key Vault; depois remova o antigo quando estiver pronto.
Zero segredos. Nem os nossos.
Uma ferramenta que vigia suas credenciais não pode virar mais uma credencial para você se preocupar.
- Você nunca entrega um segredoNada de client secret ou connection string. Um admin aprova o acesso somente leitura e pronto.
- O serviço não guarda segredosEle se autentica com identidade gerenciada e credenciais federadas, então não existe senha nossa para vazar.
- Só metadadosNomes, datas e owners. Valores de secrets e chaves privadas nunca são lidos.
- Seu tenant, isoladoCada linha do banco pertence a um único tenant, garantido por row-level security.
- Revogue quando quiserRemova o app no Microsoft Entra ID e o acesso termina na hora.
O que ele lê
- Nomes de apps e credenciais
- Datas de início e vencimento
- Nome e e-mail dos owners
- Permissões concedidas
O que ele nunca lê
- Valores de client secrets
- Chaves privadas
- Chaves privadas de certificados
- Valores de secrets do Key Vault
Pergunte ao Microsoft 365 Copilot.
O agente do Credential Watch responde no Copilot o que está para vencer e quais apps têm achados, e muda um app de categoria depois que você confirma.
Incluído nos planos Profissional e Enterprise.
O que vence nos próximos 30 dias?
4 credenciais vencem nos próximos 30 dias:
- fin-payments-apiClient secretem 2 dias
- hr-payroll-syncClient secretem 6 dias
- Contoso SSOCertificado SAMLem 12 dias
- kv-prod / api-keySecret do Key Vaultem 27 dias
Quer que eu mande um e-mail para os owners?
Planos para cada tamanho de tenant.
Você assina e paga pelo Microsoft Marketplace, onde estão os preços.
Avaliação
30 dias, grátis
Até 100 apps
- Tudo do Profissional
Essencial
Preço no Marketplace
Até 300 apps
- Inventário, setores e categorias
- E-mail, owners, Teams, Slack e webhooks
- Achados de higiene, relatórios e auditoria
Profissional
Preço no Marketplace
Até 1.500 apps
- Tudo do Essencial
- Azure Key Vault
- Jira e ServiceNow
- Agente do Microsoft 365 Copilot
Enterprise
Preço no Marketplace
Apps ilimitados
- Tudo do Profissional
- Rotação assistida de secrets
Dúvidas antes de assinar.
Quais permissões o Credential Watch pede?
Permissões de aplicativo do Microsoft Graph somente leitura, aprovadas uma vez por um admin do Entra ID:
Application.Read.AllLê app registrations, enterprise applications e suas credenciais (nunca os valores).User.ReadBasic.AllLê o perfil básico dos owners: nome e e-mail, para enviar os avisos.AuditLog.Read.AllLê a atividade de entrada para apontar credenciais sem uso. Opcional, exige Entra ID P1 ou P2.
Ele lê o valor dos meus secrets?
Não. Ele lê só metadados: nomes, datas, owners e permissões. A única exceção é a rotação assistida do plano Enterprise, em que o secret novo vai direto para o seu Key Vault e nunca fica guardado do nosso lado.
Como funciona o monitoramento do Key Vault?
Dê ao Credential Watch o papel Key Vault Reader nas assinaturas que você quer acompanhar; o painel mostra o comando pronto para rodar. Ele lista secrets, chaves e certificados com as datas, nunca os valores.
Onde meus dados ficam?
O Credential Watch roda no Microsoft Azure e guarda só metadados, isolados por tenant. Se a sua empresa precisa de uma região específica, fale com a gente antes de assinar.
E a LGPD e a GDPR?
Os únicos dados pessoais são o nome e o e-mail dos owners dos apps e de quem entra no painel, usados para enviar os avisos. Toda mudança fica na trilha de auditoria, e você pode pedir a exportação ou a exclusão dos dados do seu tenant.
Como cancelo?
Cancele a assinatura no Microsoft Marketplace (portal do Azure, em SaaS). Para remover o acesso também, exclua o Credential Watch em Enterprise applications no Microsoft Entra ID.
Descubra antes de quebrar.
Comece o teste grátis no Microsoft Marketplace, ou conte sobre o seu tenant e respondemos em até 24 horas.
Prefere escrever direto? [email protected]