Que nunca más te sorprenda un secret o un certificado vencido.
Credential Watch sigue todos los client secrets y certificados de tu Microsoft Entra ID y Azure Key Vault, y avisa a sus responsables antes de que algo venza.
30 días de prueba gratis. Acceso de solo lectura. Nunca compartes un secreto.
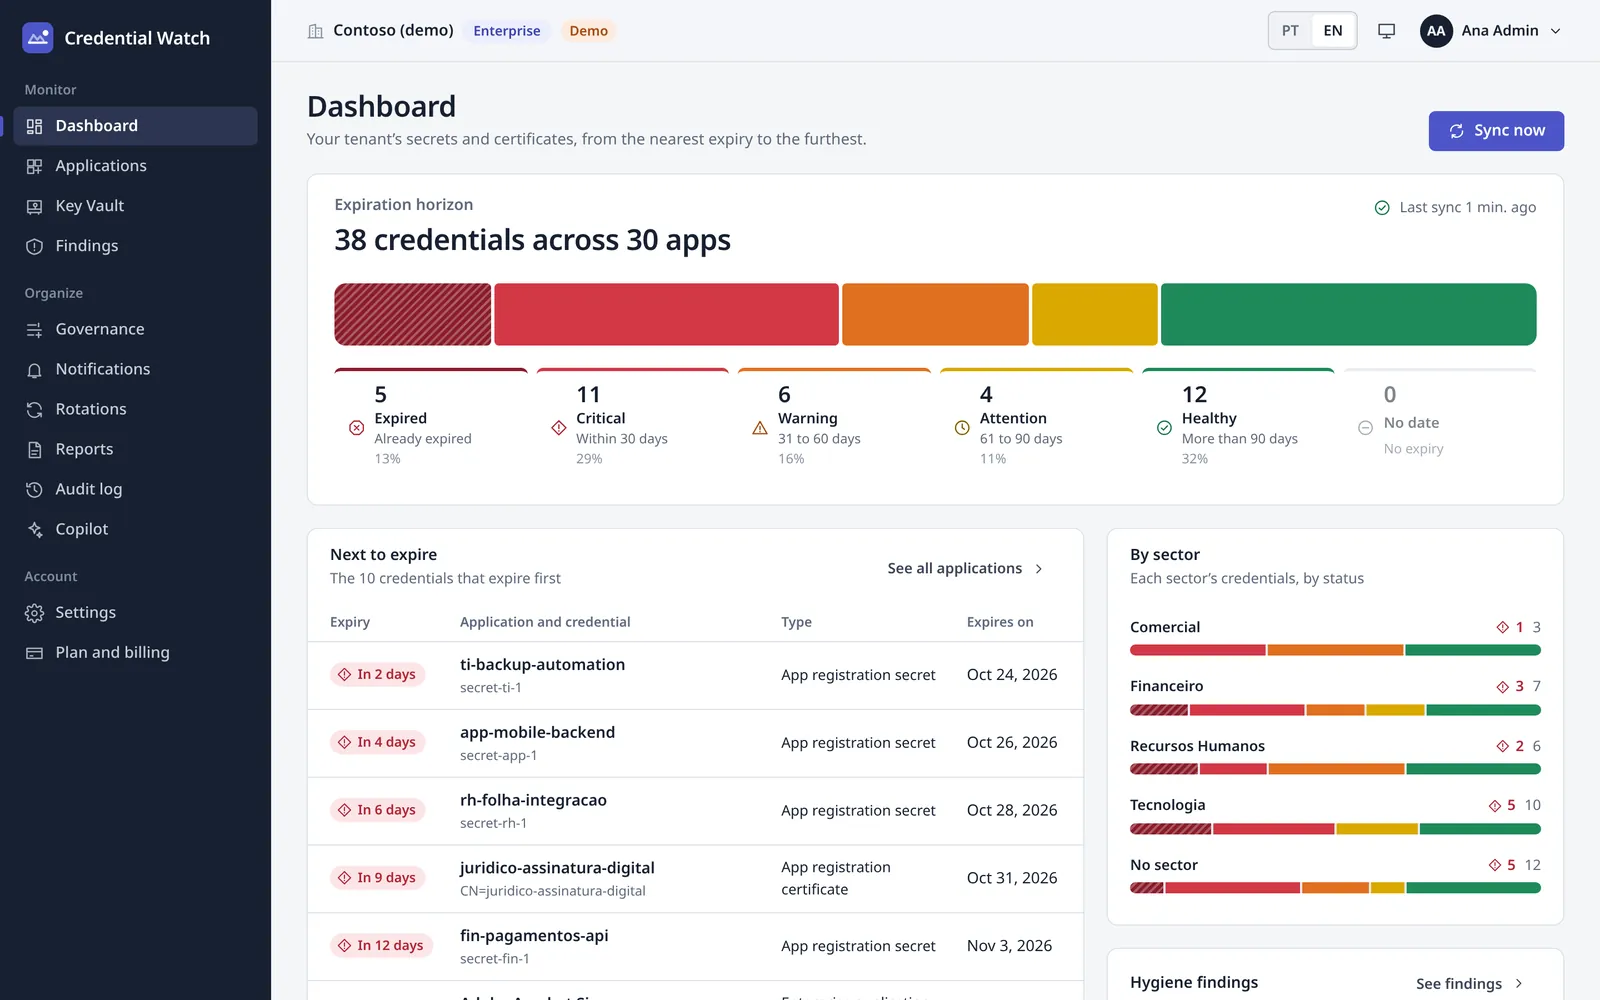
38 credenciales en 30 aplicaciones
Un tenant de demostración, tal como lo muestra el panel.
- 5VencidasYa vencieron · 13%
- 11CríticasHasta 30 días · 29%
- 6Alerta31 a 60 días · 16%
- 4Atención61 a 90 días · 11%
- 12Al díaMás de 90 días · 32%
Todo tu tenant en una pantalla.
Lo que ves minutos después del consentimiento. Pantallas de un tenant de demostración.
Todos los secrets y certificados por días hasta el vencimiento, los próximos en vencer y el estado de cada sector.
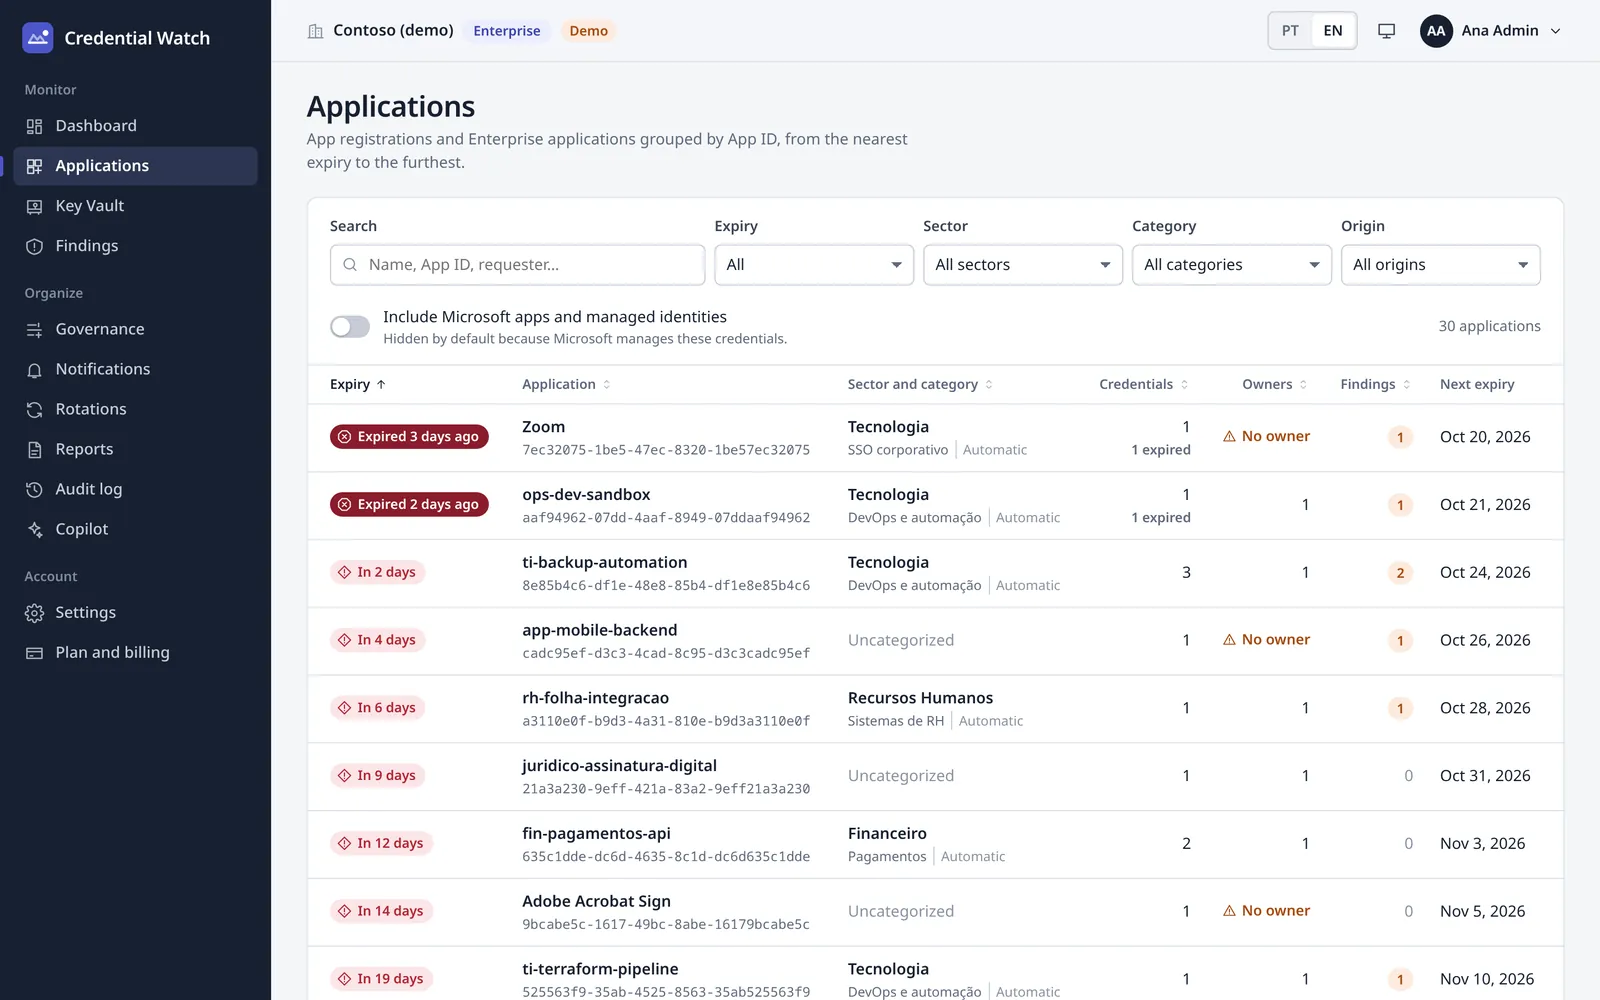
App registrations y enterprise applications en una sola lista, con filtros por vencimiento, sector, categoría u origen.
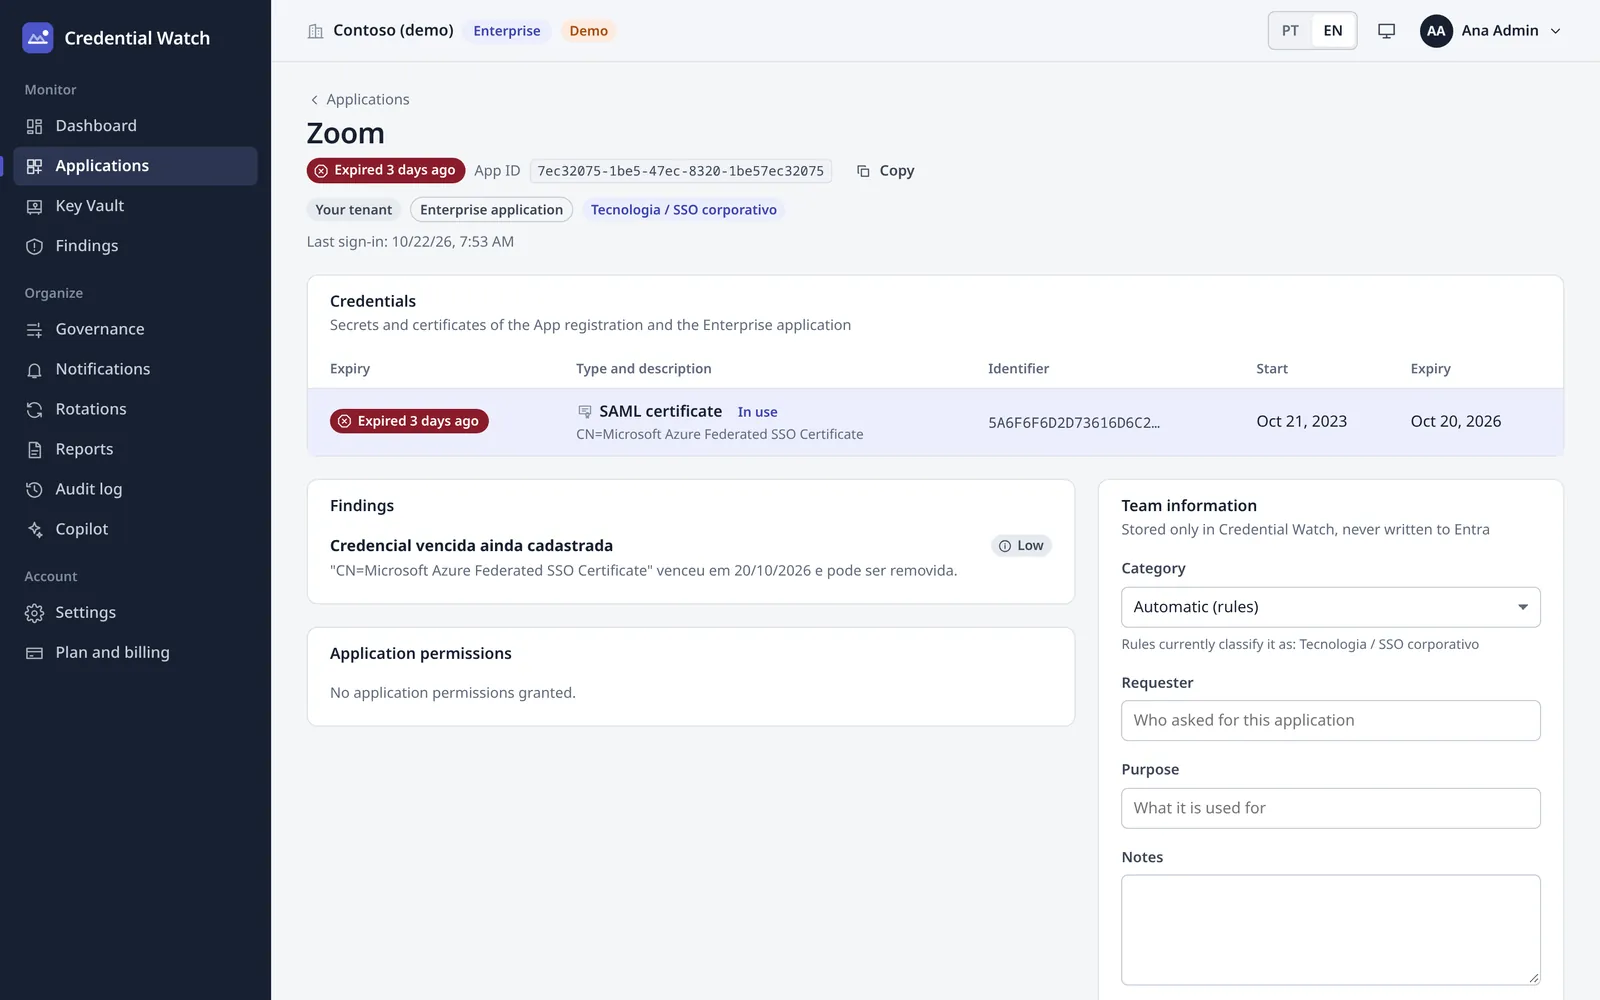
Credenciales, hallazgos, permisos y quién es el dueño de la app, con su sector y categoría.
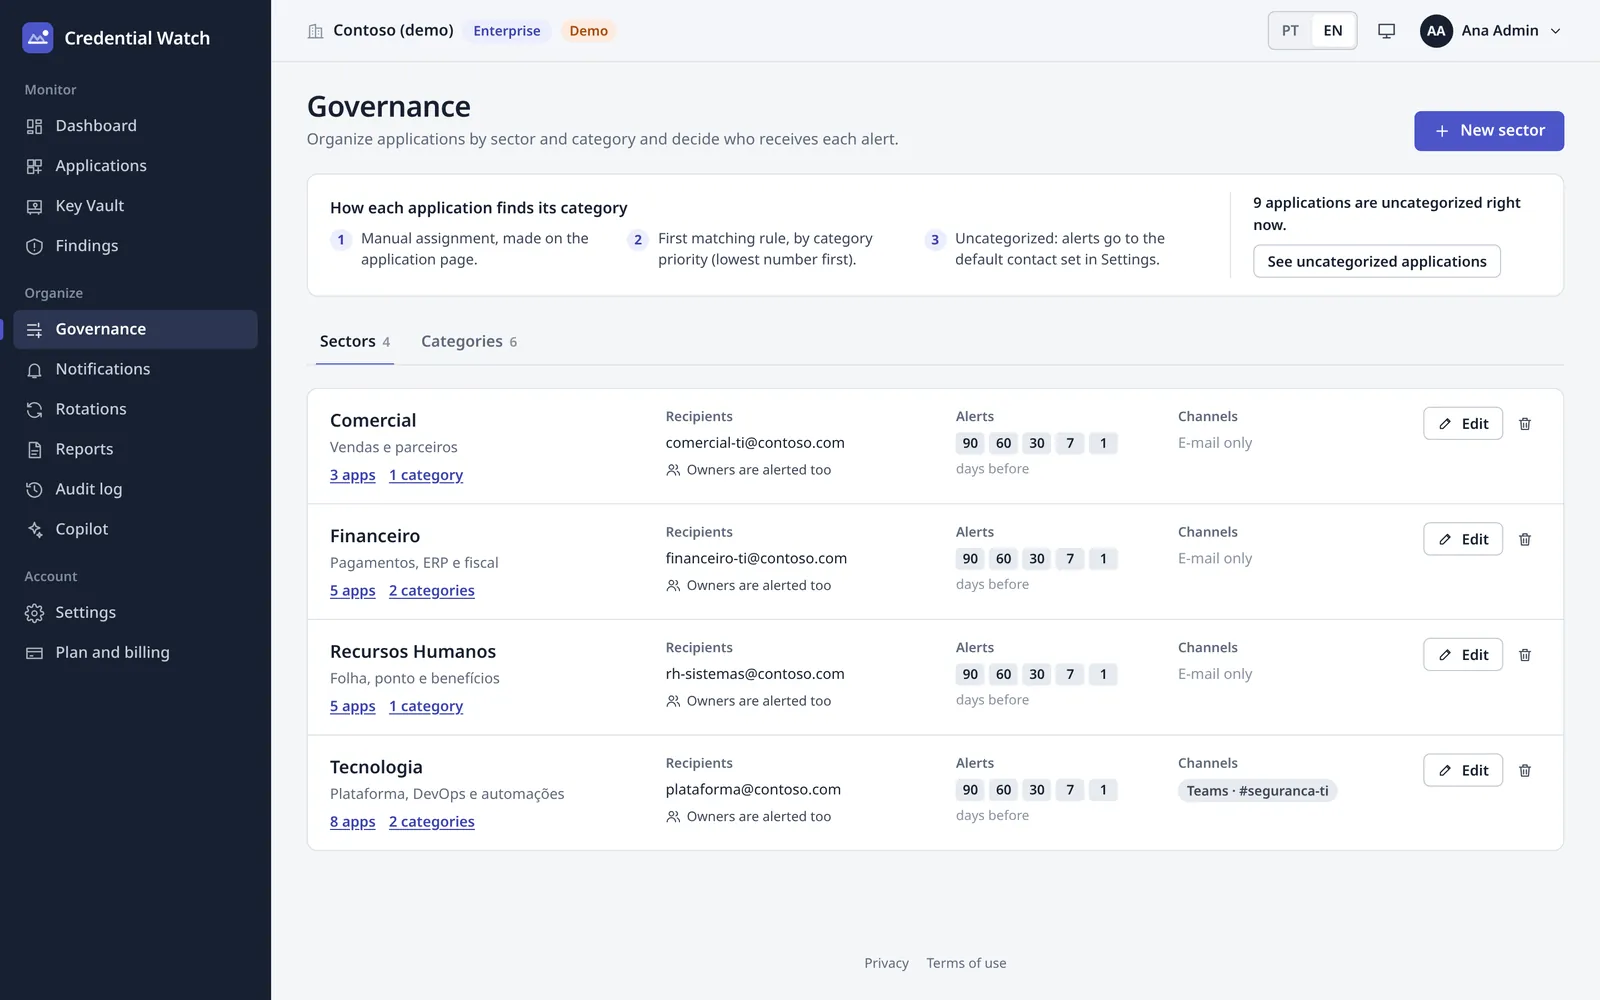
Quién recibe cada aviso: emails, hitos en días y canales por sector, además de las reglas que ordenan las apps en categorías.
Un secret vencido no avisa. Simplemente se rompe.
Los client secrets y los certificados SAML vencen en una fecha que alguien eligió hace uno o dos años. Cuando llega el día, las integraciones se detienen y la gente no puede iniciar sesión, casi siempre en producción.
Integraciones que fallan en silencio
Un client secret vencido detiene una API, una sincronización o un proceso de pagos, y el error aparece lejos de la causa.
El inicio de sesión único se cae
Cuando vence el certificado de firma SAML de una aplicación empresarial, nadie puede entrar en ella.
Las hojas de cálculo no alcanzan
Los recordatorios quedan desactualizados el día que alguien cambia de equipo, y nadie sabe quién es dueño de cada app.
Funcionando en tres pasos.
Suscríbete en Microsoft Marketplace
Elige un plan o empieza la prueba gratis. La facturación llega por tu cuenta de Microsoft.
Inicia sesión y aprueba el acceso de lectura
Inicia sesión con Microsoft. Un admin de Entra ID da el consentimiento de solo lectura en una pantalla.
Tu panel está listo
Minutos después aparecen todas las apps, secrets y certificados, del vencimiento más cercano al más lejano.
Todo lo que vence, y a quién avisar.
- Inventario completo
- App registrations y enterprise applications en una sola lista, con client secrets, certificados, certificados de firma SAML, owners y permisos.
- Azure Key Vault
- Secrets, claves y certificados con fecha de vencimiento en todos tus almacenes. Los valores nunca se leen.
- Sectores y categorías
- Agrupa las apps por el equipo responsable, con reglas automáticas por nombre, tag, owner o almacén y vista previa en vivo de lo que atrapa cada regla.
- Avisos que llegan a las personas
- En los hitos que elijas (90, 60, 30, 7 días). Un email por persona en cada ejecución, y los owners de las apps se incluyen solos.
- Hallazgos de higiene
- Apps sin owner, secrets de validez larga, permisos de alto privilegio, credenciales sin uso y vencidas que siguen registradas.
- Informes y auditoría
- Exportación CSV que se abre bien en Excel y un registro de cada cambio para tus auditorías.
Los avisos llegan a
- Microsoft Teams
- Slack
- Webhook (HMAC)
- Jira
- ServiceNow
Rotación asistida
Plan EnterpriseGenera un secret nuevo y guárdalo directo en tu propio Key Vault; luego elimina el anterior cuando estés listo.
Cero secretos. Ni siquiera los nuestros.
Una herramienta que vigila tus credenciales no debería convertirse en una credencial más de la que preocuparse.
- Nunca entregas un secretoNi client secret ni connection string. Un admin aprueba el acceso de solo lectura y listo.
- El servicio no guarda secretosSe autentica con una identidad administrada y credenciales federadas, así que no hay una contraseña nuestra que se pueda filtrar.
- Solo metadatosNombres, fechas y owners. Los valores de los secrets y las claves privadas nunca se leen.
- Tu tenant, aisladoCada fila de la base de datos pertenece a un solo tenant, garantizado con row-level security.
- Revoca cuando quierasElimina la app en Microsoft Entra ID y el acceso termina en el acto.
Lo que lee
- Nombres de apps y credenciales
- Fechas de inicio y vencimiento
- Nombre y email de los owners
- Permisos concedidos
Lo que nunca lee
- Valores de client secrets
- Claves privadas
- Claves privadas de certificados
- Valores de secrets de Key Vault
Pregúntale a Microsoft 365 Copilot.
El agente de Credential Watch responde en Copilot qué está por vencer y qué apps tienen hallazgos, y mueve una app de categoría cuando lo confirmas.
Incluido en los planes Profesional y Enterprise.
¿Qué vence en los próximos 30 días?
4 credenciales vencen en los próximos 30 días:
- fin-payments-apiClient secreten 2 días
- hr-payroll-syncClient secreten 6 días
- Contoso SSOCertificado SAMLen 12 días
- kv-prod / api-keySecret de Key Vaulten 27 días
¿Quieres que envíe un email a los owners?
Planes para cada tamaño de tenant.
Te suscribes y pagas a través de Microsoft Marketplace, donde están los precios.
Prueba
30 días, gratis
Hasta 100 apps
- Todo lo del Profesional
Esencial
Precio en Marketplace
Hasta 300 apps
- Inventario, sectores y categorías
- Email, owners, Teams, Slack y webhooks
- Hallazgos de higiene, informes y auditoría
Profesional
Precio en Marketplace
Hasta 1500 apps
- Todo lo del Esencial
- Azure Key Vault
- Jira y ServiceNow
- Agente de Microsoft 365 Copilot
Enterprise
Precio en Marketplace
Apps ilimitadas
- Todo lo del Profesional
- Rotación asistida de secrets
Preguntas antes de suscribirte.
¿Qué permisos pide Credential Watch?
Permisos de aplicación de Microsoft Graph de solo lectura, aprobados una vez por un admin de Entra ID:
Application.Read.AllLee app registrations, enterprise applications y sus credenciales (nunca los valores).User.ReadBasic.AllLee el perfil básico de los owners: nombre y email, para enviar los avisos.AuditLog.Read.AllLee la actividad de inicio de sesión para señalar credenciales sin uso. Opcional, requiere Entra ID P1 o P2.
¿Lee el valor de mis secrets?
No. Solo lee metadatos: nombres, fechas, owners y permisos. La única excepción es la rotación asistida del plan Enterprise, donde el secret nuevo va directo a tu Key Vault y nunca se guarda de nuestro lado.
¿Cómo funciona el monitoreo de Key Vault?
Dale a Credential Watch el rol Key Vault Reader en las suscripciones que quieres vigilar; el panel te da el comando listo para ejecutar. Lista secrets, claves y certificados con sus fechas, nunca sus valores.
¿Dónde se guardan mis datos?
Credential Watch funciona en Microsoft Azure y guarda solo metadatos, aislados por tenant. Si tu empresa necesita una región específica, habla con nosotros antes de suscribirte.
¿Y la LGPD y el RGPD?
Los únicos datos personales son el nombre y el email de los owners de las apps y de quienes inician sesión, usados para enviar los avisos. Cada cambio queda en la auditoría, y puedes pedirnos exportar o eliminar los datos de tu tenant.
¿Cómo cancelo?
Cancela la suscripción en Microsoft Marketplace (portal de Azure, en SaaS). Para quitar también el acceso, elimina Credential Watch de Enterprise applications en Microsoft Entra ID.
Entérate antes de que se rompa.
Empieza la prueba gratis en Microsoft Marketplace, o cuéntanos sobre tu tenant y te respondemos en menos de 24 horas.
¿Prefieres escribirnos directamente? [email protected]