שום secret או תעודה לא יפוגו לכם שוב בהפתעה.
Credential Watch עוקב אחרי כל client secret ותעודה ב-Microsoft Entra ID וב-Azure Key Vault שלכם, ומתריע לאחראים עליהם לפני שמשהו פג.
30 יום ניסיון חינם. גישת קריאה בלבד. אתם אף פעם לא משתפים סוד.
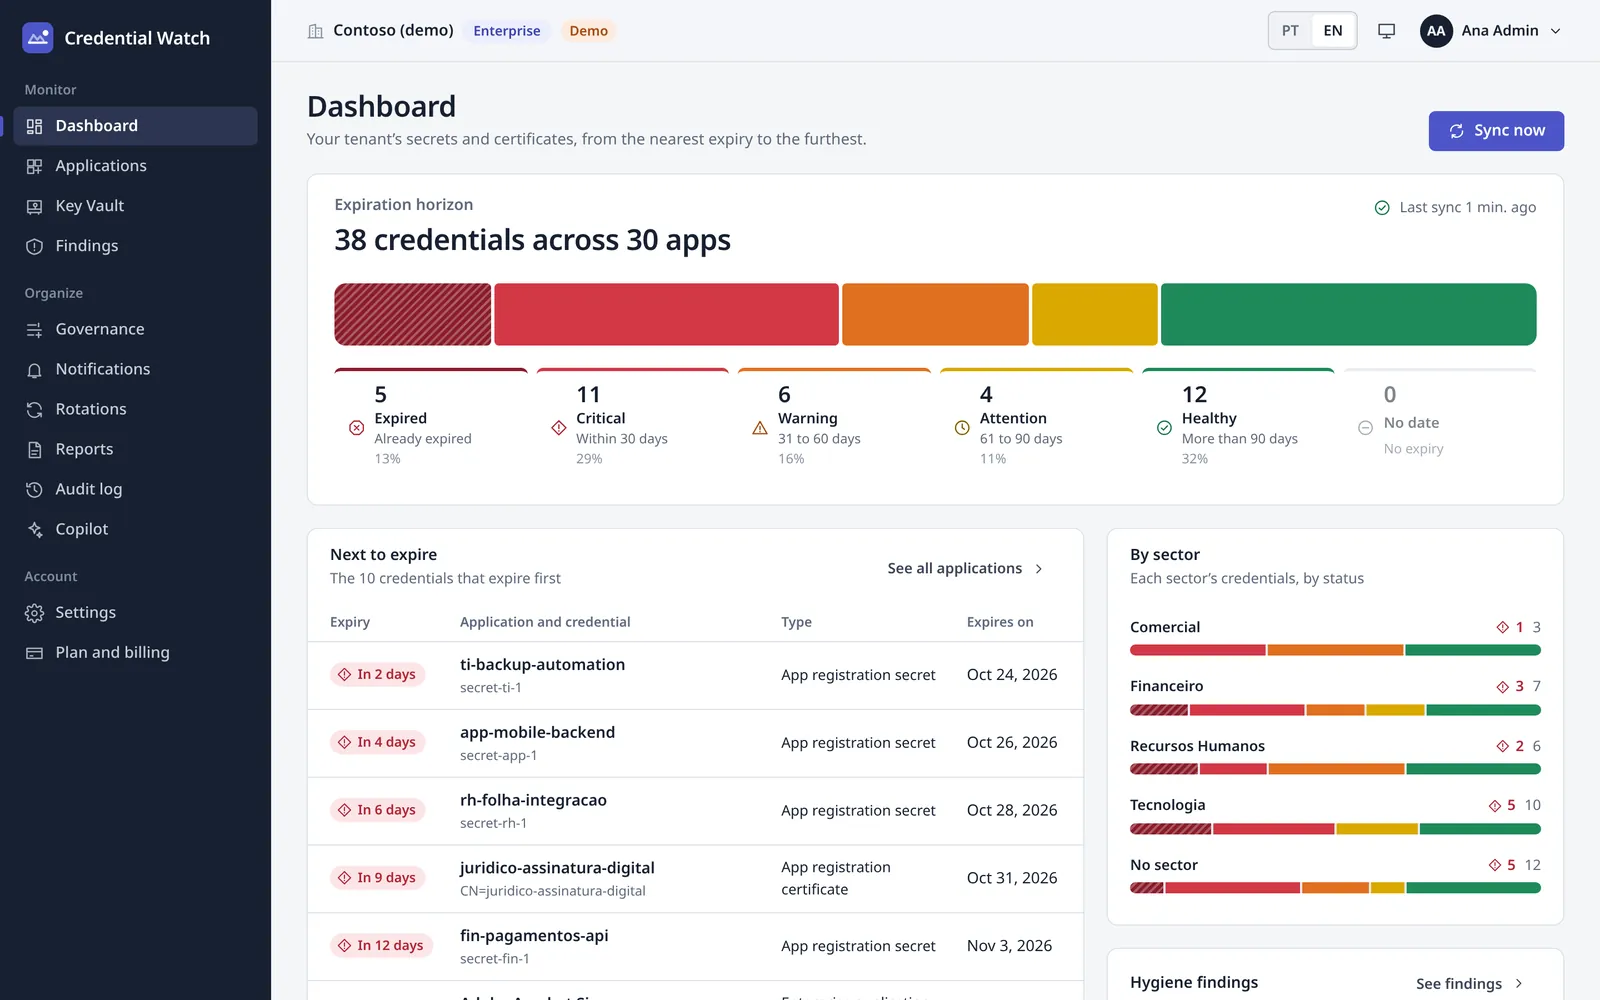
38 אישורים ב-30 אפליקציות
טננט הדגמה, כפי שלוח הבקרה מציג אותו.
- 5פגוכבר פגו · 13%
- 11קריטיעד 30 ימים · 29%
- 6אזהרה31 עד 60 ימים · 16%
- 4לתשומת לב61 עד 90 ימים · 11%
- 12תקיןיותר מ-90 ימים · 32%
כל הטננט שלכם במסך אחד.
מה שרואים כמה דקות אחרי ההסכמה. מסכים מטננט הדגמה.
כל ה-secrets והתעודות לפי ימים עד הפקיעה, הבאים בתור ומצב כל מחלקה.
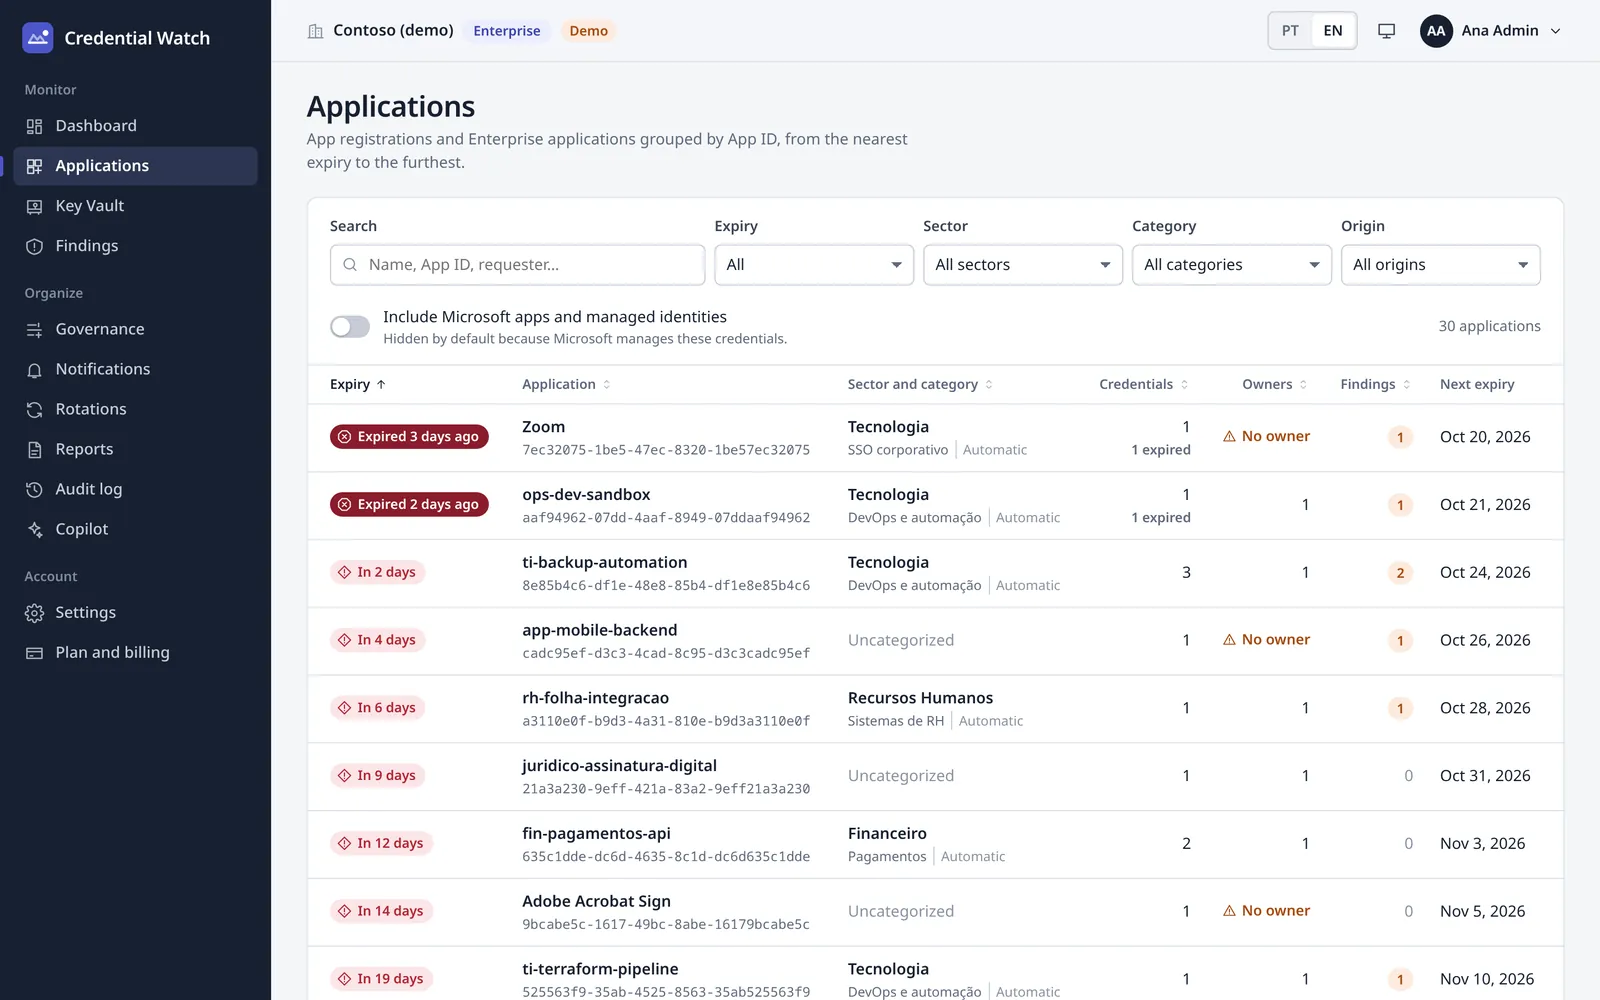
App registrations ו-enterprise applications ברשימה אחת, עם סינון לפי פקיעה, מחלקה, קטגוריה או מקור.
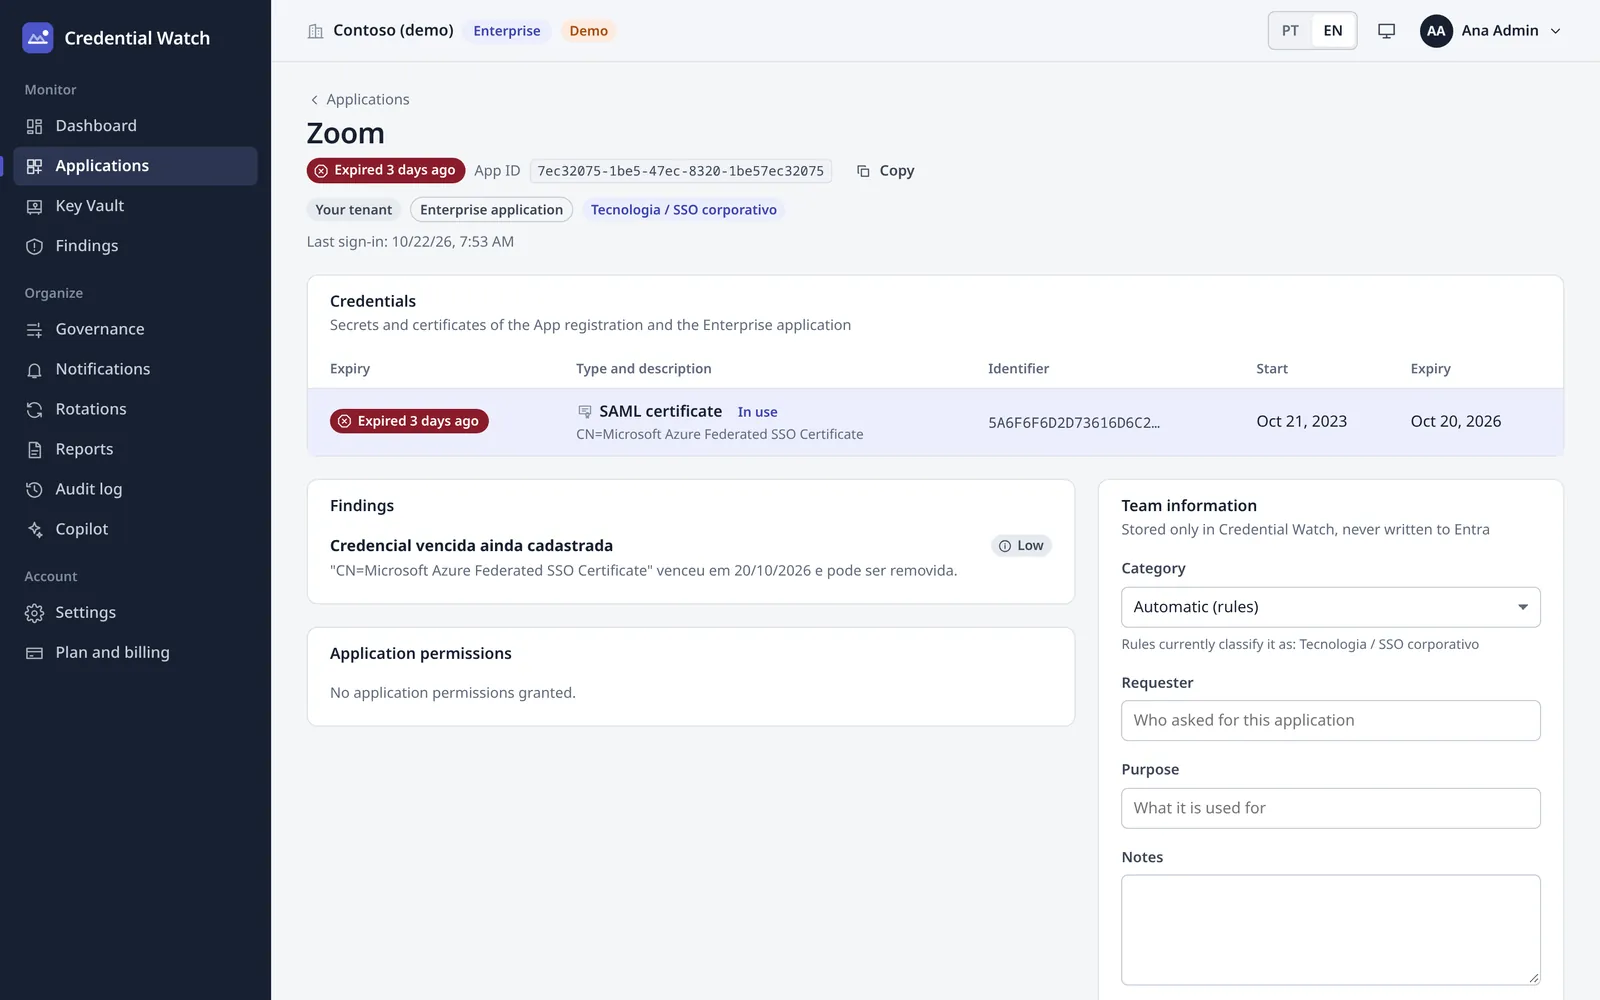
אישורים, ממצאים, הרשאות ומי הבעלים של האפליקציה, עם המחלקה והקטגוריה.
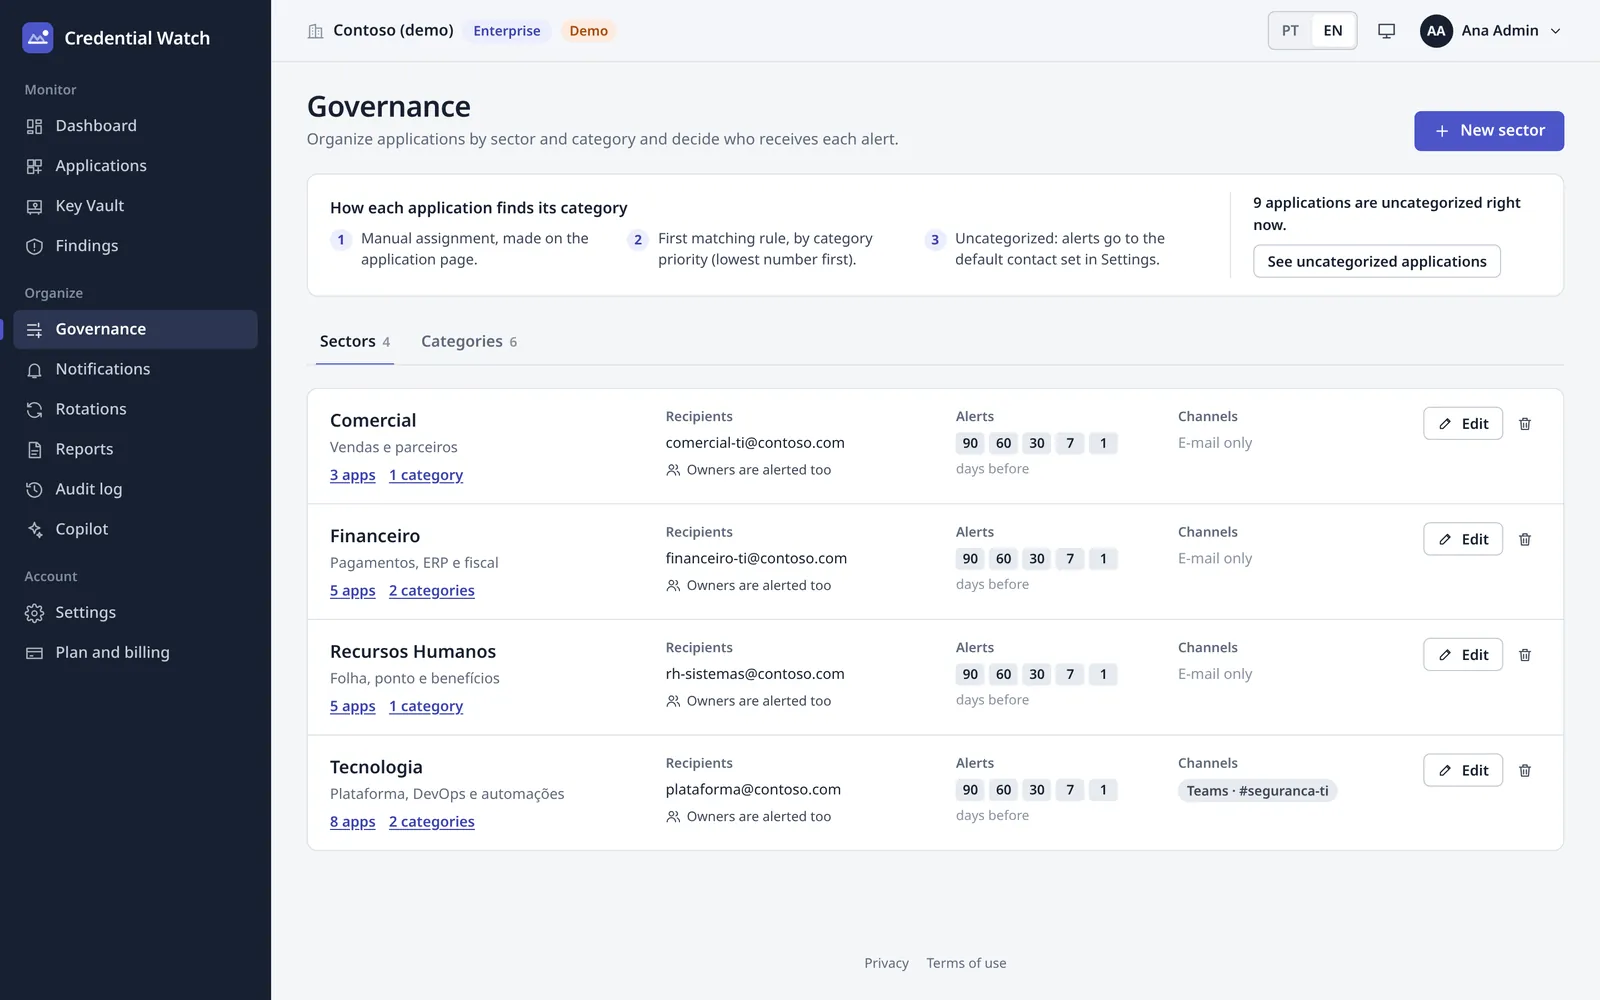
מי מקבל כל התראה: מיילים, אבני דרך בימים וערוצים לכל מחלקה, וגם הכללים שממיינים אפליקציות לקטגוריות.
secret שפג לא מזהיר. הוא פשוט נשבר.
client secrets ותעודות SAML פגים בתאריך שמישהו בחר לפני שנה או שנתיים. כשהיום מגיע, אינטגרציות נעצרות ואנשים לא מצליחים להתחבר, בדרך כלל בפרודקשן.
אינטגרציות נכשלות בשקט
client secret שפג עוצר API, סנכרון או תהליך תשלומים, והשגיאה מופיעה רחוק מהסיבה.
הכניסה האחידה נופלת
כשתעודת החתימה SAML של אפליקציה ארגונית פגה, אף אחד לא יכול להתחבר אליה.
גיליונות לא עומדים בקצב
תזכורות מתיישנות ביום שמישהו עובר צוות, ואף אחד לא יודע מי הבעלים של כל אפליקציה.
פועל בשלושה צעדים.
נרשמים ב-Microsoft Marketplace
בוחרים תוכנית או מתחילים ניסיון חינם. החיוב עובר דרך חשבון Microsoft שלכם.
מתחברים ומאשרים גישת קריאה
מתחברים עם Microsoft. מנהל Entra ID נותן הסכמה לקריאה בלבד במסך אחד.
לוח הבקרה מוכן
כמה דקות אחר כך כל האפליקציות, ה-secrets והתעודות מופיעים, מהפקיעה הקרובה ביותר.
כל מה שפג, ומי צריך לדעת.
- מלאי מלא
- App registrations ו-enterprise applications ברשימה אחת, עם client secrets, תעודות, תעודות חתימה SAML, בעלים והרשאות.
- Azure Key Vault
- secrets, מפתחות ותעודות עם תאריך פקיעה בכל הכספות שלכם. הערכים אף פעם לא נקראים.
- מחלקות וקטגוריות
- מקבצים אפליקציות לפי הצוות האחראי, עם כללים אוטומטיים לפי שם, תגית, בעלים או כספת ותצוגה מקדימה חיה של מה שכל כלל תופס.
- התראות שמגיעות לאנשים
- באבני הדרך שתבחרו (90, 60, 30, 7 ימים). מייל אחד לכל אדם בכל ריצה, ובעלי האפליקציות נכללים אוטומטית.
- ממצאי היגיינה
- אפליקציות בלי בעלים, secrets ארוכי תוקף, הרשאות בעלות פריבילגיה גבוהה, אישורים שלא בשימוש ואישורים שפגו ועדיין רשומים.
- דוחות ומעקב ביקורת
- ייצוא CSV שנפתח נקי ב-Excel ויומן של כל שינוי לביקורות שלכם.
ההתראות נשלחות אל
- Microsoft Teams
- Slack
- Webhook (HMAC)
- Jira
- ServiceNow
רוטציה מונחית
תוכנית Enterpriseיוצרים secret חדש וכותבים אותו ישירות ל-Key Vault שלכם, ומסירים את הישן כשאתם מוכנים.
אפס סודות. גם לא שלנו.
כלי ששומר על האישורים שלכם לא אמור להפוך לעוד אישור שצריך לדאוג לו.
- אתם אף פעם לא מוסרים סודבלי client secret ובלי connection string. מנהל מאשר גישת קריאה בלבד, וזהו.
- השירות לא מחזיק סודותהוא מזדהה עם managed identity ו-federated credentials, כך שאין סיסמה שלנו שיכולה לדלוף.
- מטא-דאטה בלבדשמות, תאריכים ובעלים. ערכי secrets ומפתחות פרטיים אף פעם לא נקראים.
- הטננט שלכם, מבודדכל שורה במסד הנתונים שייכת לטננט אחד, באכיפת row-level security.
- מבטלים מתי שרוציםמסירים את האפליקציה ב-Microsoft Entra ID והגישה נגמרת מיד.
מה הוא קורא
- שמות אפליקציות ואישורים
- תאריכי התחלה ופקיעה
- שם ומייל של הבעלים
- הרשאות שניתנו
מה הוא אף פעם לא קורא
- ערכי client secrets
- מפתחות פרטיים
- מפתחות פרטיים של תעודות
- ערכי secrets ב-Key Vault
שאלו את Microsoft 365 Copilot.
הסוכן של Credential Watch עונה ב-Copilot מה עומד לפוג ולאילו אפליקציות יש ממצאים, ומעביר אפליקציה לקטגוריה אחרת אחרי שתאשרו.
כלול בתוכניות Professional ו-Enterprise.
מה פג ב-30 הימים הקרובים?
4 אישורים פגים ב-30 הימים הקרובים:
- fin-payments-apiClient secretבעוד יומיים
- hr-payroll-syncClient secretבעוד 6 ימים
- Contoso SSOתעודת SAMLבעוד 12 ימים
- kv-prod / api-keySecret ב-Key Vaultבעוד 27 ימים
לשלוח מייל לבעלים?
תוכניות לכל גודל של טננט.
נרשמים ומשלמים דרך Microsoft Marketplace, ושם גם המחירים.
ניסיון
30 יום, חינם
עד 100 אפליקציות
- כל מה שב-Professional
Essential
המחיר ב-Marketplace
עד 300 אפליקציות
- מלאי, מחלקות וקטגוריות
- מייל, בעלים, Teams, Slack ו-webhooks
- ממצאי היגיינה, דוחות ומעקב ביקורת
Professional
המחיר ב-Marketplace
עד 1,500 אפליקציות
- כל מה שב-Essential
- Azure Key Vault
- Jira ו-ServiceNow
- סוכן Microsoft 365 Copilot
Enterprise
המחיר ב-Marketplace
אפליקציות ללא הגבלה
- כל מה שב-Professional
- רוטציה מונחית של secrets
שאלות לפני ההרשמה.
אילו הרשאות Credential Watch מבקש?
הרשאות אפליקציה של Microsoft Graph לקריאה בלבד, שמנהל Entra ID מאשר פעם אחת:
Application.Read.Allקורא app registrations, enterprise applications והאישורים שלהם (אף פעם לא את הערכים).User.ReadBasic.Allקורא את הפרופיל הבסיסי של הבעלים: שם ומייל, כדי לשלוח התראות.AuditLog.Read.Allקורא את פעילות הכניסה כדי לסמן אישורים שלא בשימוש. אופציונלי, דורש Entra ID P1 או P2.
האם הוא קורא את ערכי ה-secrets שלי?
לא. הוא קורא מטא-דאטה בלבד: שמות, תאריכים, בעלים והרשאות. החריג היחיד הוא רוטציה מונחית בתוכנית Enterprise, שבה ה-secret החדש נכתב ישירות ל-Key Vault שלכם ואף פעם לא נשמר אצלנו.
איך עובד הניטור של Key Vault?
נותנים ל-Credential Watch את התפקיד Key Vault Reader במינויים שרוצים לנטר; לוח הבקרה נותן לכם את הפקודה מוכנה להרצה. הוא מציג secrets, מפתחות ותעודות עם התאריכים שלהם, אף פעם לא את הערכים.
איפה הנתונים שלי נשמרים?
Credential Watch רץ ב-Microsoft Azure ושומר מטא-דאטה בלבד, מבודד לפי טננט. אם החברה שלכם צריכה אזור מסוים, דברו איתנו לפני ההרשמה.
ומה לגבי GDPR ו-LGPD?
המידע האישי היחיד הוא השם והמייל של בעלי האפליקציות ושל מי שמתחבר, ומשמש לשליחת התראות. כל שינוי נרשם במעקב הביקורת, ואפשר לבקש מאיתנו לייצא או למחוק את נתוני הטננט שלכם.
איך מבטלים?
מבטלים את המינוי ב-Microsoft Marketplace (בפורטל Azure, תחת SaaS). כדי להסיר גם את הגישה, מוחקים את Credential Watch מ-Enterprise applications ב-Microsoft Entra ID.
תדעו לפני שזה נשבר.
התחילו ניסיון חינם ב-Microsoft Marketplace, או ספרו לנו על הטננט שלכם ונחזור אליכם תוך 24 שעות.
מעדיפים לכתוב ישירות? [email protected]